SupportFlowAI

Kapitel 8 — Rollen & Benutzerverwaltung

Vier feste Rollen regeln, wer was darf — und wer welche Kundendaten überhaupt zu sehen bekommt.

Überblick

Vier Rollen, klare Grenzen
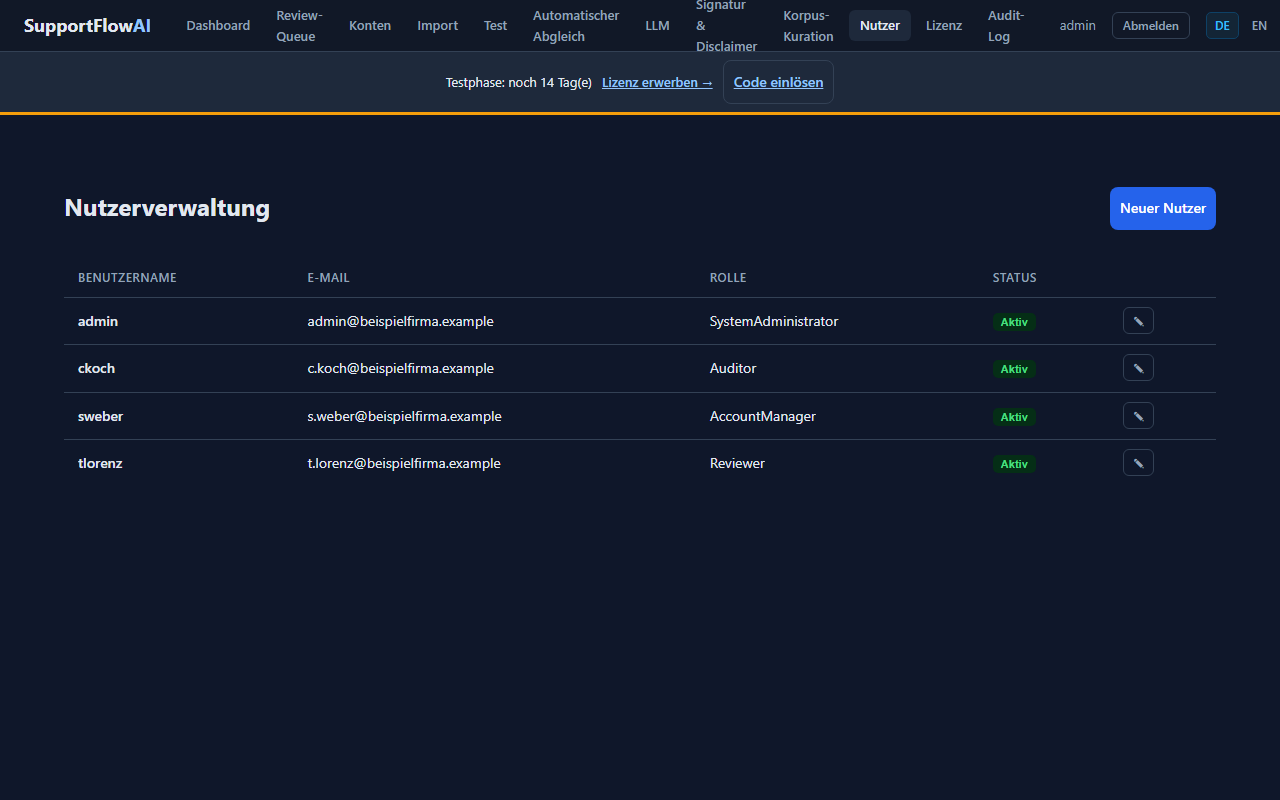
Screenshot: Nutzerverwaltung mit vier echten Rollen 1 2 3
1 SystemAdministrator
2 AccountManager
3 Reviewer & Auditor

Unter /Admin/Users angelegt und verwaltet.

SupportFlowAI kennt genau vier Rollen — keine frei konfigurierbaren Berechtigungsgruppen, sondern feste, klar abgegrenzte Zuständigkeiten.

Vollzugriff

SystemAdministrator

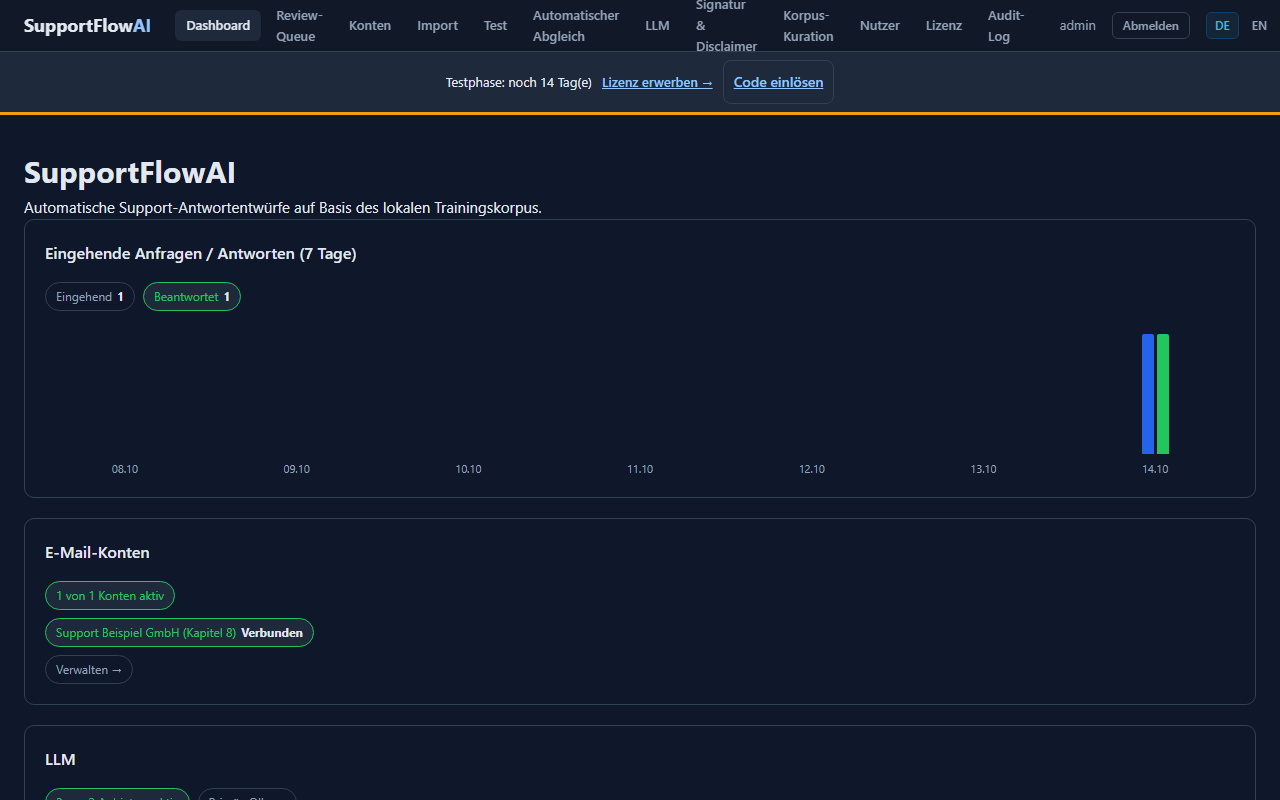
Screenshot: Vollständige Nav-Leiste als SystemAdministrator 1 2 3
1 Voller Zugriff (z. B. Lizenz)
2 Einzige Rolle für Vollautomatik (im Konto)
3 Benutzerverwaltung

Die mächtigste Rolle — entsprechend klein gehalten.

Nur SystemAdministrator hat vollen Zugriff auf alle Bereiche und ist zugleich die einzige Rolle, die Vollautomatik freigeben darf.

Tagesgeschäft

AccountManager

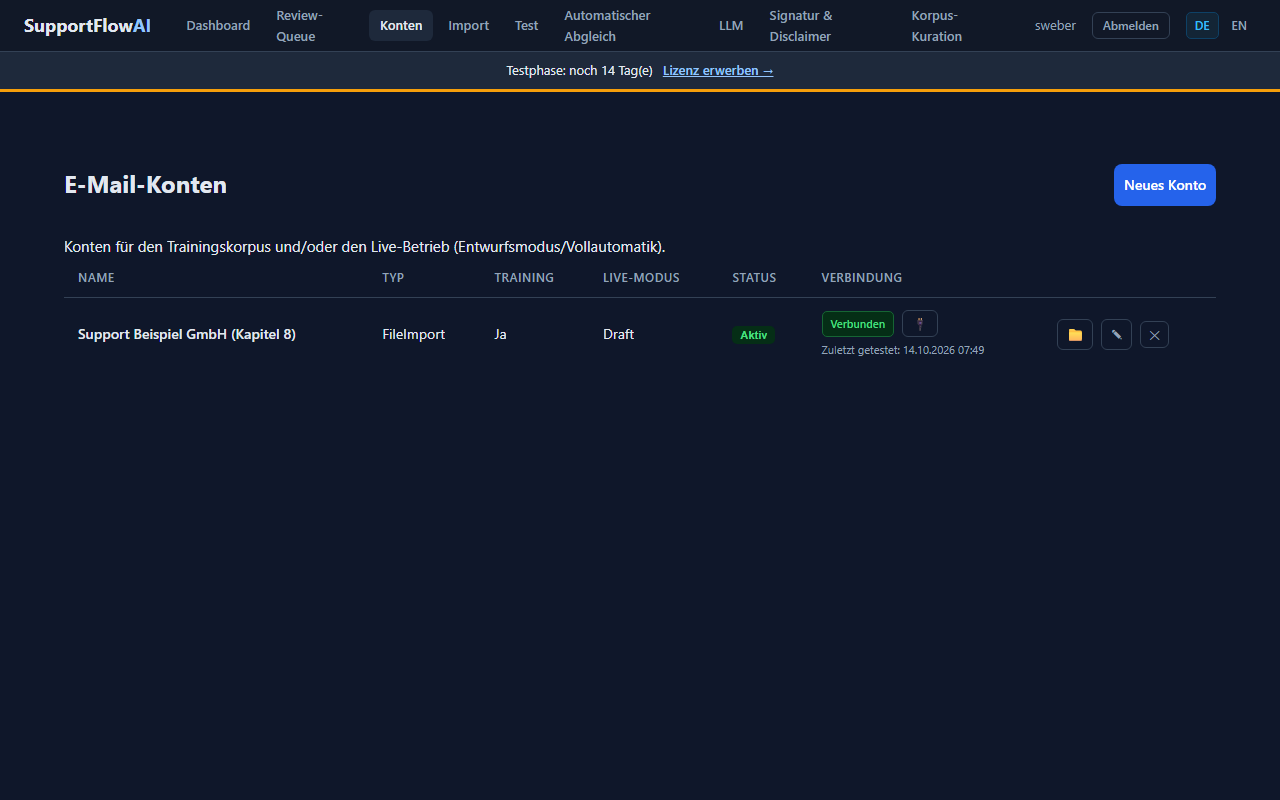
Screenshot: Nav-Leiste und Kontoliste als AccountManager 1 2 3
1 Konten verwalten
2 Kuration durchführen
3 Keine Vollautomatik-Freigabe

Die richtige Rolle für die meisten Teams.

AccountManager kümmert sich um E-Mail-Konten, Bereinigungsmuster und Kuration — ohne die Möglichkeit, Vollautomatik zu aktivieren.

Review & Auditor

Eng zugeschnittene Zusatzrollen

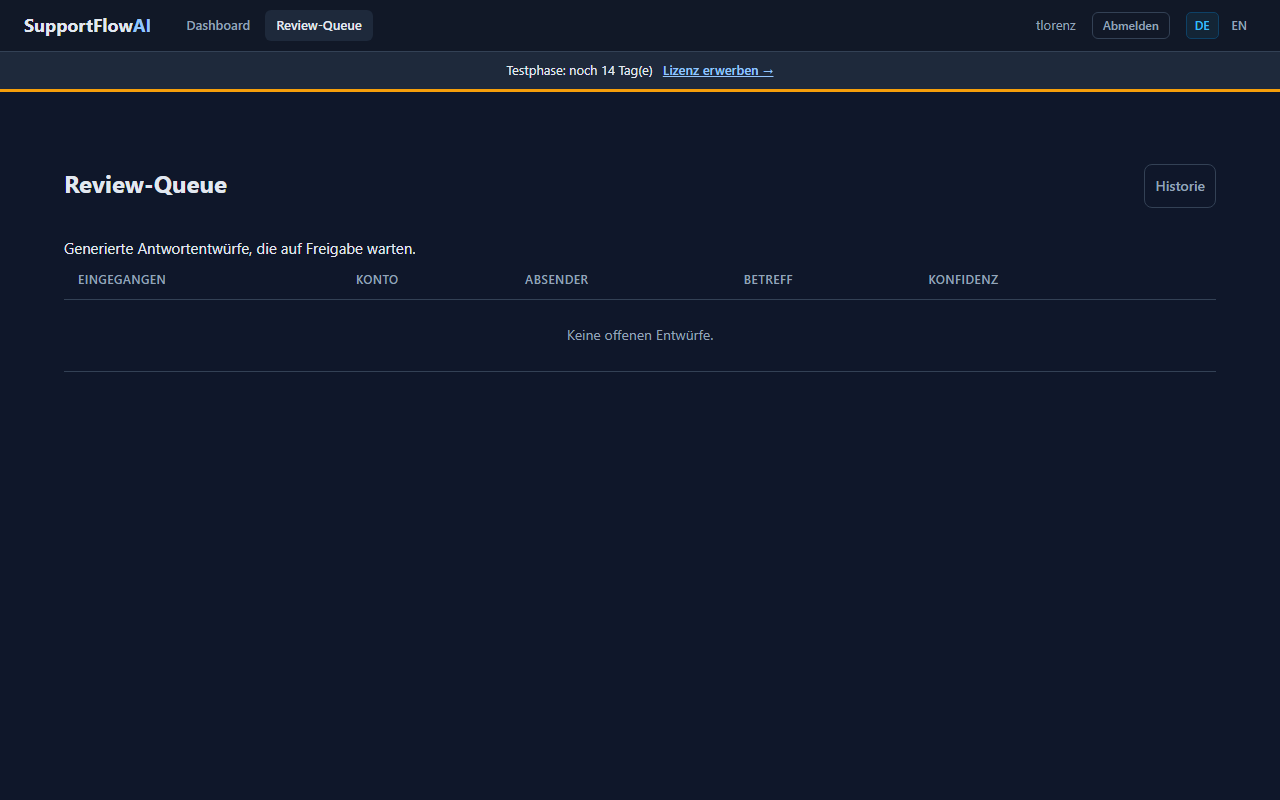
Screenshot: Auffällig minimale Nav-Leiste als Reviewer 1 2 3
1 Dashboard
2 Review-Queue — einzige Arbeitsfläche
3 Keine weiteren Menüpunkte sichtbar

Minimale Rechte für klar abgegrenzte Aufgaben.

Reviewer bearbeitet ausschließlich die Review-Queue, Auditor sieht alles nur lesend und mit durchgängig maskierten personenbezogenen Daten — ideal für Compliance-Stichproben.

PII-Sichtbarkeit

Wer sieht Kundendaten im Klartext?

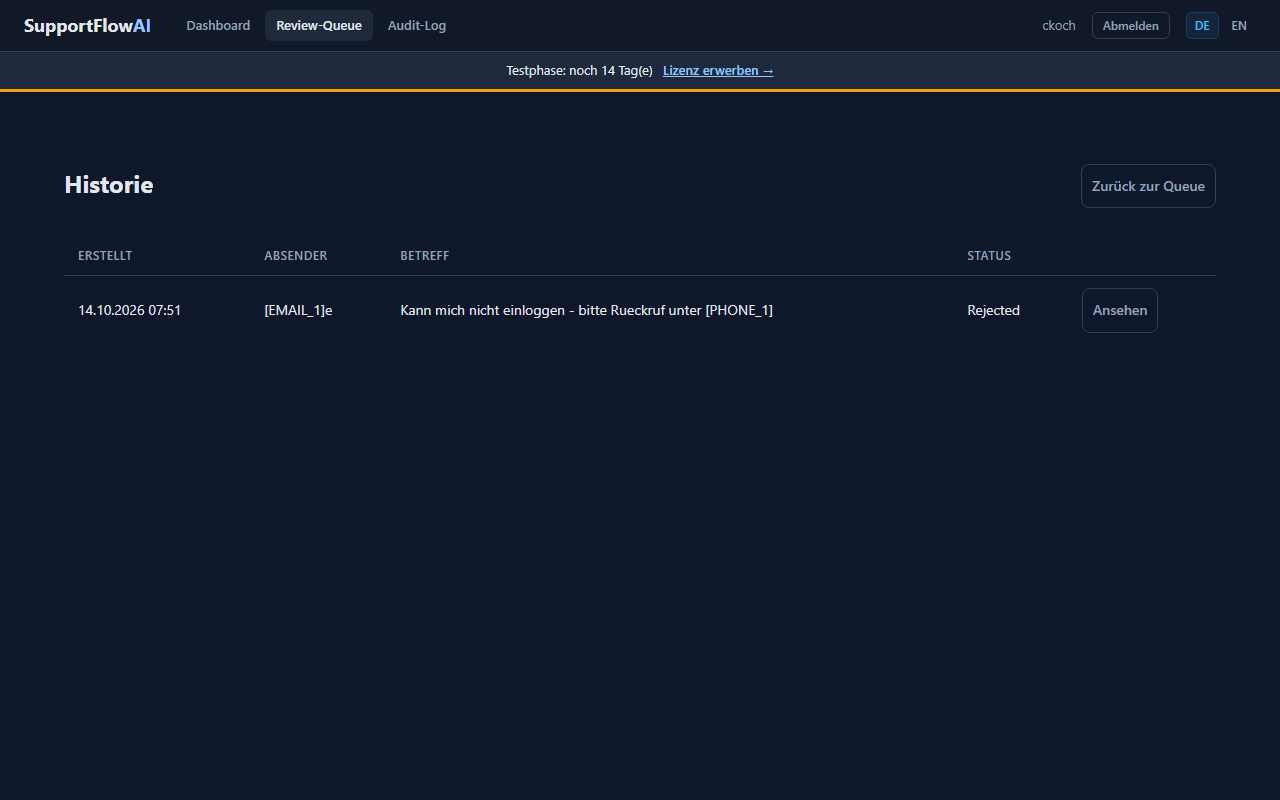
Screenshot: Auditor sieht auf /Review/Sent echt maskierte Kundendaten 1 2 3
1 Auditor sieht maskierte E-Mail
2 ...und maskierte Telefonnummer
3 Nur-lesend, kein Zugriff auf Konten

Operative Notwendigkeit statt pauschalem Zugriff.

Reviewer und SystemAdministrator sehen unmaskierte Kundendaten, weil sie operativ antworten müssen — der Auditor sieht aus Datenschutzgründen durchgängig maskierte Daten.

Fazit

Rollen passend zugeschnitten

Im nächsten Kapitel geht es um die KI-Anbindung selbst — Ollama-Modelle, optionaler Cloud-Fallback und Konfidenz-Schwellen.

Weiter zu Kapitel 9 →